Kibernetska varnost · Ljubljana, Slovenija
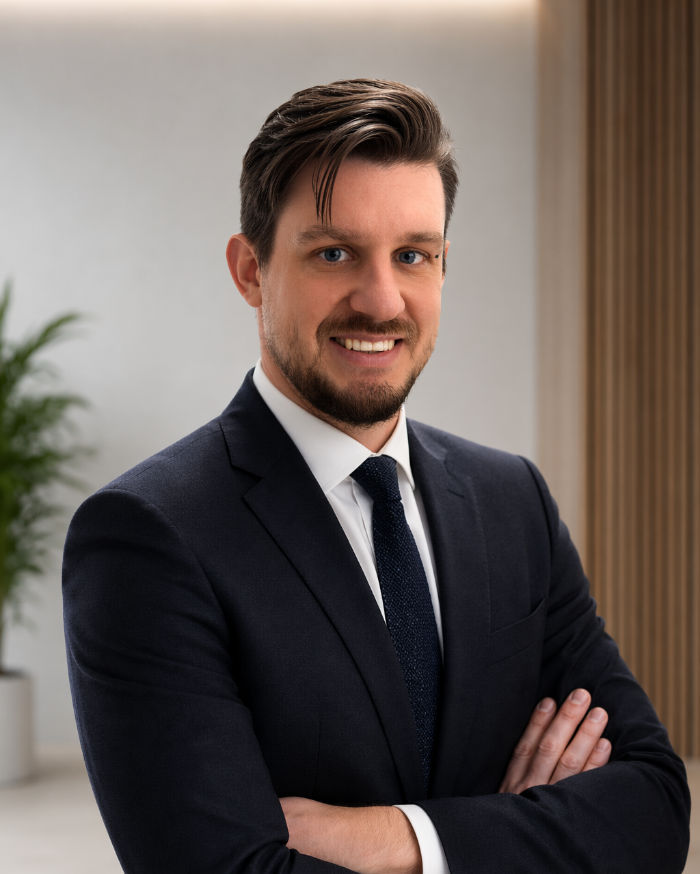
Erik Cvetek
Višji svetovalec za kibernetsko varnost
Od zaznavanja in odzivanja na grožnje do ISMS, ISO 27001, NIS2 (ZInfV-1) in GRC - varovanje ključnih poslovnih sredstev in vodenje organizacij do certifikata.
- $ whoami
- Erik Cvetek · Višji svetovalec za kibernetsko varnost
- $ cat fokus.txt
- Kibernetska obramba · Varnostne operacije · GRC
- $ ls ~/stack
- EDR XDR SIEM E-pošta
- $ cat upravljanje.txt
- ISMS · ISO 27001 · TISAX · NIS2 · Notranja presoja
- $ status
- ●▋
// o meni
Celovita kibernetska obramba - od SOC-a do uprave.
Sem strokovnjak za kibernetsko varnost, ki deluje po celotnem spektru kibernetske obrambe. Na tehnični strani upravljam in optimiziram EDR / XDR, SIEM ter varnost e-pošte, naprav in strežnikov, izvajam zaznavanje in lov na grožnje ter vodim odzivanje na incidente. Na strateški strani načrtujem in vodim sisteme ISMS, organizacije pripravljam na pridobitev certifikatov ISO 27001, TISAX in NIS2 ter izvajam notranje presoje.
Prav ta kombinacija mi omogoča, da vsakodnevne varnostne operacije povežem z upravljanjem, tveganji in skladnostjo - varnostne kontrole spreminjam v merljive rezultate in jih usklajujem z dejanskimi poslovnimi cilji. Moj cilj ostaja enak na vseh ravneh: zmanjšati tveganja, okrepiti odpornost in omogočiti varne inovacije v celotni organizaciji.
// kaj počnem
Strokovna področja
Praktična kibernetska obramba in strateško upravljanje - celoten življenjski cikel kibernetske varnosti.
Kibernetska obramba
-
Zaznavanje in odzivanje na grožnje
EDR / XDR na napravah in identitetah - razvoj zaznav, proaktiven lov na grožnje in zbrano odzivanje na incidente po pripravljenih načrtih ukrepanja.
-
Varnostne operacije in SIEM
Spremljanje v SOC, korelacija dnevnikov in opozarjanje, ki pravočasno razkrijejo prave grožnje.
-
Varnost e-pošte, naprav in identitet
Utrjevanje treh glavnih napadnih vektorjev - zaščita pred lažnim predstavljanjem (phishing), zaščita naprav in zaščita identitet.
Upravljanje in skladnost
-
ISMS, ISO 27001 in TISAX
Uvajanje, podpora pri certificiranju in notranje presoje ISO 27001 in TISAX - okviri, ki v praksi resnično zaživijo.
-
NIS2 (ZInfV-1) in GRC
Skladnost z NIS2 (ZInfV-1), obvladovanje tveganj in programi GRC, ki kontrole povežejo z merljivimi poslovnimi rezultati.
-
Strategija in arhitektura
Varnostni načrti in arhitektura, varna v zasnovi - od omrežja in oblaka do identitet in arhitekture Zero Trust - usklajeni s poslovno strategijo in apetitom po tveganju.
// kariera
Izkušnje
Dokazane izkušnje pri vzpostavljanju in vodenju varnostnih programov.
-
Maj 2025 – danes
Višji svetovalec za kibernetsko varnost
KP Consulting · Ljubljana, Slovenija
Mala, srednja in velika podjetja vodim do certifikata ISO 27001 in TISAX - od analize vrzeli in zasnove ISMS do notranjih presoj - ter svetujem pri skladnosti z NIS2 (ZInfV-1) in GDPR. Vodim tudi ekipo za kibernetsko varnost, ki varuje organizacije strank: zaznavanje in odzivanje na grožnje, obravnava incidentov in upravljanje ranljivosti.
-
Okt 2022 – Maj 2025
Vodja informacijske varnosti
Celovito vodil informacijsko varnost - upravljal ISMS (ocena in obravnava tveganj, notranje presoje, priprava na ocenjevanja ISO 27001 in TISAX) ter vodil zaznavanje in odzivanje na grožnje, upravljanje ranljivosti, varnost naprav in e-pošte ter varnostno ozaveščanje. Eskalacijska točka za varnostne incidente in poročanje vodstvu IT o varnostnem stanju in tveganjih.
-
Jan 2019 – Sep 2022
Specialist za varnost IT-sistemov
Sodeloval pri uvajanju ISO 27001 in TISAX ter pri notranjih presojah in odpravljal ugotovitve v IT-sistemih. Kot član globalne ekipe za kibernetsko varnost upravljal Microsoft Defender ATP, Azure ATP in Defender for Office 365, utrjeval okolja Windows Server in Azure ter izvajal ocene ranljivosti.
-
Jul 2015 – Dec 2018
Analitik IT-sistemov
Kot centralni skrbnik protivirusne zaščite postal član globalne ekipe za kibernetsko varnost - zaščita naprav, obravnava zlonamerne kode in podpora pri incidentih. Skrbnik domene AD na korenski ravni; selil strežnike in storitve v Microsoft Azure ter upravljal Office 365 in osrednjo infrastrukturo (Hyper-V, ESXi, domenski krmilniki).
-
Sep 2013 – Jul 2015
Tehnik za IT-podporo
Upravljal lokalni Active Directory, strežnike Windows in Unix, podatkovne baze SQL in omrežje, podpiral sisteme ERP ter razvijal poročila SSRS in orodja .NET za proizvodno okolje.
-
Sep 2010 – Mar 2014
Tehnik za IT-podporo in prodajo
Prodajal mobilne naročnine in hkrati skrbel za lokalni IT - popravila naprav, upravljanje omrežja in strežnikov ter spletne in namizne aplikacije, ki so poenostavile delo terenske ekipe. Kjer se je vse začelo.
// kvalifikacije
Certifikati in izobrazba
Kvalifikacije in nabor znanj - od kibernetske obrambe do upravljanja in skladnosti.
Certifikati
-
ISO/IEC 27001 Senior Lead Implementer
-
Certified SME Cyber Security Officer
-
Certified Ransomware Protection Officer
-
ITIL® Foundation Certificate in IT Service Management
Izobrazba
-
Univerza v Ljubljani
Fakulteta za računalništvo in informatiko
Jeziki
- Slovenščina - materni jezik
- Angleščina - C2 (odlično znanje)
Kibernetska obramba in operacije
- EDR / XDR
- SIEM / SOC
- Zaznavanje in odzivanje na grožnje
- Lov na grožnje
- Odzivanje na incidente
- Upravljanje ranljivosti
- Varnostna arhitektura
- Varnostno ozaveščanje
Upravljanje, tveganja in skladnost
- ISMS
- ISO 27001
- NIS2
- GDPR
- TISAX
- VDA ISA
- Obvladovanje tveganj
- Notranje presoje
Varnostne platforme
- Microsoft Defender
- Microsoft Sentinel
- CrowdStrike
- SentinelOne
- Proofpoint
- Fortinet
- Microsoft 365
- Microsoft Entra ID
- Microsoft Purview
// stopite v stik
Zavarujmo, kar je pomembno.
Potrebujete podporo pri kibernetski ali informacijski varnosti, GRC ali certificiranju za svojo organizacijo? Pišite mi - povezal vas bom z ustreznim svetovalnim sodelovanjem prek KP Consulting.
connect@erikcvetek.com